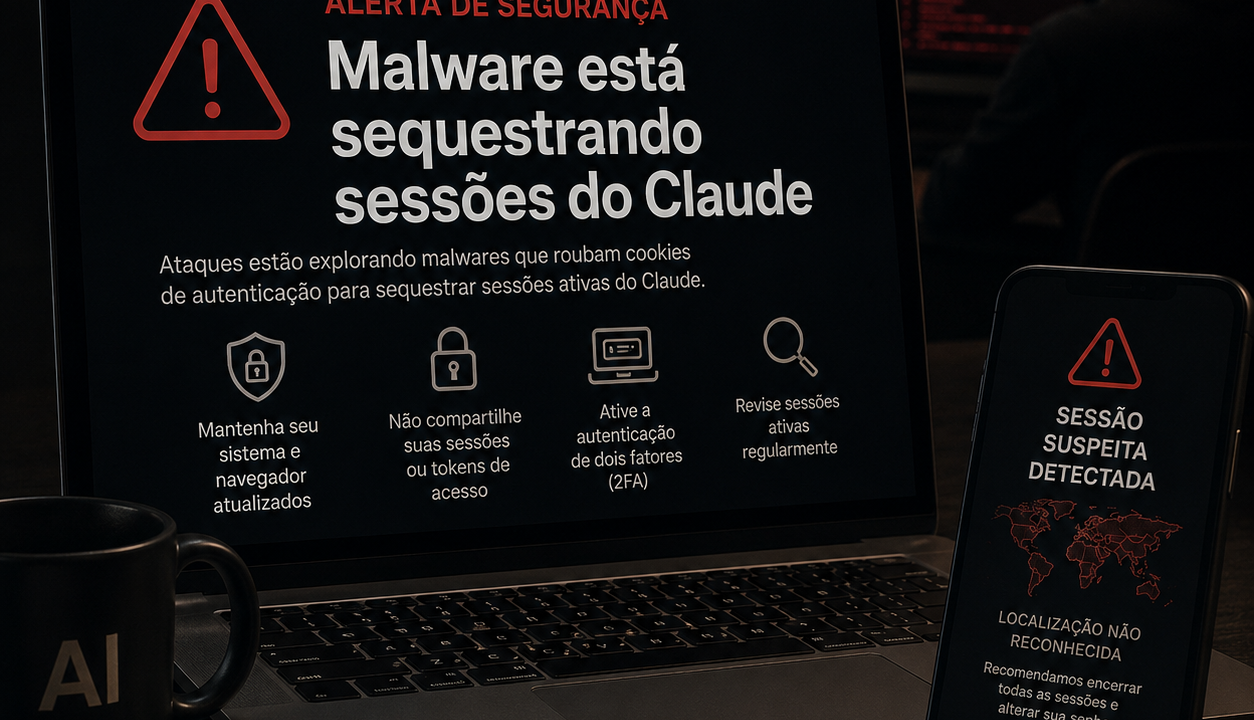
Anthropic alerta usuários do Claude – A Anthropic começou a alertar usuários do Claude depois de identificar uma campanha em que criminosos utilizam malwares do tipo infostealer para roubar sessões já autenticadas e acessar contas sem precisar realizar novamente o processo normal de login. Em alguns casos, os invasores consumiram limites de utilização e créditos pagos das vítimas, levando a empresa a encerrar sessões, remover meios de pagamento armazenados e reembolsar cobranças consideradas não autorizadas.
Os primeiros relatos ganharam repercussão entre 30 e 31 de agosto de 2026. A Anthropic enviou mensagens diretamente às pessoas afetadas, informando que havia identificado o uso de famílias conhecidas de malware para capturar dados armazenados nos computadores das vítimas. Entre as ameaças encontradas em máquinas Windows estão Vidar, Lumma, também conhecida como LummaC2, StealC, RedLine e Acreed. Em um número menor de computadores Mac, foi identificado o Atomic Stealer, também chamado de AMOS.
O episódio chama atenção porque o ataque não depende necessariamente do roubo da senha do Claude. O alvo principal pode ser o cookie ou token que representa uma sessão que já passou pelo processo de autenticação.
Quando esse dado é roubado, o criminoso pode tentar reutilizá-lo para assumir a sessão da vítima. Na prática, isso pode permitir acesso sem que o sistema solicite novamente senha ou autenticação em dois fatores.
A Anthropic ressalta que não há indicação de que os malwares tenham sido distribuídos pelo Claude, explorado uma vulnerabilidade do modelo ou comprometido a infraestrutura da empresa. O problema está nos dispositivos das próprias vítimas, infectados por programas maliciosos de uso geral.
Anthropic alerta usuários do Claude: Malware rouba a sessão depois que o usuário já fez login
Para compreender o risco, é necessário diferenciar o roubo tradicional de senha do chamado sequestro de sessão.
Quando uma pessoa acessa um serviço online, ela normalmente informa uma credencial, confirma sua identidade e, em determinadas contas, passa por uma segunda etapa de autenticação. Depois disso, o serviço cria mecanismos que permitem ao navegador reconhecer que aquele usuário já está autenticado.
Isso evita que seja necessário digitar uma senha ou confirmar um código a cada página aberta.
No caso do Claude, a própria documentação da Anthropic informa que cookies necessários são utilizados para autenticação. Entre eles estão identificadores de sessão com diferentes tempos de duração.
O problema surge quando um malware consegue copiar esses dados.
Em vez de tentar descobrir a senha, o criminoso obtém uma espécie de comprovante digital de que a autenticação já aconteceu.
Esse é o motivo pelo qual o roubo de sessão pode contornar determinadas proteções de login.
A autenticação em dois fatores não é necessariamente quebrada. O invasor simplesmente tenta reutilizar uma sessão que já passou por ela.
A Microsoft descreve comportamento semelhante em ataques que roubam cookies ou tokens de sessões autenticadas. Como o token representa uma sessão que já foi validada, sua reutilização pode permitir que o invasor acesse o serviço sem passar novamente pelo processo de autenticação convencional.
Isso também explica por que alterar apenas a senha pode não resolver imediatamente o problema caso o computador continue infectado.
Vidar, LummaC2 e RedLine estão entre os malwares identificados
Os programas mencionados pela Anthropic não foram criados especificamente para atacar usuários do Claude.
São infostealers, uma categoria de malware desenvolvida para coletar diferentes tipos de informação disponível no computador da vítima.
Segundo as mensagens enviadas pela Anthropic, essas ameaças podem copiar senhas armazenadas, cookies dos navegadores e credenciais mantidas por outros aplicativos instalados localmente. A sessão do Claude seria apenas um dos vários tipos de informação capturados.
Em computadores Windows, a empresa identificou até agora Vidar, LummaC2, StealC, RedLine e Acreed.
Em alguns equipamentos da Apple, a ameaça encontrada foi o Atomic Stealer.
Essas famílias de malware podem ser distribuídas de diferentes maneiras, incluindo programas adulterados, downloads não oficiais e aplicativos maliciosos.
A BleepingComputer relatou que, em pelo menos um caso associado à campanha, a infecção teria ocorrido depois do download de um jogo pirateado.
Não é possível, porém, concluir que todas as vítimas tenham sido infectadas dessa maneira.
A própria Anthropic apresenta o problema como uma campanha envolvendo malware genérico que já circulava fora de seus serviços.
Anthropic diz que Claude não causou a infecção
Essa distinção é um dos pontos mais importantes do episódio.
O fato de contas do Claude terem sido comprometidas não significa que exista evidência de invasão dos servidores da Anthropic.
Também não significa que o Claude tenha instalado malware nos computadores.
A empresa informou às pessoas afetadas que não possui razões para acreditar que as ameaças tenham relação com o Claude, tenham sido instaladas por meio do serviço ou tenham surgido de alguma atividade realizada dentro da plataforma.
O ataque ocorre depois que o dispositivo é comprometido por outra via.
Uma vez instalado no computador, o infostealer procura informações valiosas disponíveis localmente. Se o usuário estiver autenticado no Claude, a sessão pode estar entre os dados capturados.
Isso coloca o incidente em uma categoria diferente de uma violação de dados na infraestrutura de uma empresa.
O ponto de entrada é o computador da vítima.
Criminosos passaram a consumir os limites pagos do Claude
O padrão foi percebido porque algumas contas começaram a apresentar comportamento estranho.
Usuários relataram limites de utilização sendo consumidos mesmo quando não estavam usando o Claude.
Segundo a mensagem enviada pela Anthropic, se os limites aparentavam ter sido renovados e posteriormente esgotados sem utilização pelo titular, esse comportamento poderia ter sido provocado pelo acesso não autorizado.
O incentivo econômico é relativamente simples.
Contas pagas de inteligência artificial possuem acesso a capacidade computacional que tem valor financeiro. Dependendo do plano e do produto utilizado, um invasor pode explorar aquela conta para executar tarefas sem pagar diretamente pelo consumo.
Esse cenário mostra como assinaturas de inteligência artificial começam a se transformar em mais um ativo procurado por criminosos digitais.
Historicamente, infostealers buscaram credenciais de bancos, carteiras de criptomoedas, redes sociais, serviços de email e plataformas corporativas.
Com a expansão da inteligência artificial paga, sessões autenticadas de sistemas como Claude também passam a ter valor.
Anthropic está deslogando usuários afetados
A resposta adotada pela empresa envolve interromper as sessões comprometidas.
A Anthropic informou que está desconectando contas afetadas, removendo meios de pagamento armazenados como precaução e reembolsando cobranças que identifica como não autorizadas.
Encerrar a sessão invalida a credencial utilizada pelo invasor naquele momento.
O problema é que essa medida não elimina o malware instalado no computador.
Se a pessoa entrar novamente em sua conta utilizando a mesma máquina ainda infectada, o programa malicioso pode capturar a nova sessão.
É por isso que especialistas em segurança alertam que simplesmente trocar a senha e voltar a utilizar o serviço pode não ser suficiente.
A prioridade precisa ser remover a ameaça do dispositivo.
Deslogar não resolve se o infostealer continuar instalado
Esse é provavelmente o ponto mais importante para quem utiliza Claude ou qualquer outro serviço online.
Se um infostealer continua ativo, novas credenciais podem ser roubadas depois que as antigas forem alteradas.
Imagine que a Anthropic encerre todas as sessões de uma conta. O usuário elimina a sessão comprometida, troca a senha e faz login novamente.
Se o malware ainda estiver no computador, a nova sessão pode ser capturada pouco depois.
O problema reinicia.
Por isso, a recuperação de uma conta comprometida por infostealer precisa começar pela segurança do dispositivo.
A pessoa afetada deve utilizar uma solução de segurança confiável e atualizada para realizar uma verificação completa da máquina e remover eventuais programas maliciosos. Dependendo da gravidade da infecção e do tipo de informação presente no equipamento, uma reinstalação limpa do sistema operacional pode ser considerada, especialmente quando existe dúvida sobre a remoção completa da ameaça.
Somente depois de tratar o dispositivo faz sentido alterar credenciais e criar novas sessões.
Senhas de outros serviços também podem estar comprometidas
Outro cuidado necessário está em não tratar o episódio como um problema restrito ao Claude.
Infostealers são desenvolvidos justamente para coletar várias categorias de dados.
Se uma ameaça conseguiu obter o cookie de autenticação do Claude, existe a possibilidade de que também tenha acessado senhas, cookies e credenciais de outros serviços utilizados no mesmo computador.
Isso pode incluir email, redes sociais, serviços de nuvem, ferramentas de trabalho, plataformas de desenvolvimento e outras contas.
Portanto, uma pessoa notificada pela Anthropic deve considerar a possibilidade de comprometimento mais amplo do dispositivo.
Alterar apenas a senha do Claude pode deixar outras contas expostas.
Essa característica aparece expressamente na comunicação atribuída à Anthropic. A empresa explica que os malwares encontrados normalmente procuram senhas salvas, cookies de login e credenciais pertencentes a diversos aplicativos.
Usuário pode conferir sessões ativas do Claude
A Anthropic oferece ainda uma área para gerenciamento das sessões atualmente abertas.
No Claude, o usuário pode acessar as configurações da conta e verificar dispositivos e navegadores nos quais sua conta está autenticada. A página mostra informações como navegador, sistema operacional, localização aproximada baseada em IP e momento em que a sessão foi utilizada.
Uma sessão desconhecida pode ser encerrada remotamente.
Esse recurso é útil para detectar acessos suspeitos, mas não substitui a limpeza do computador caso exista malware.
Uma atividade estranha também pode aparecer de outras maneiras.
Consumo inesperado de limites, cobranças desconhecidas e sessões originadas de locais ou dispositivos não reconhecidos são sinais que merecem atenção.
Autenticação em dois fatores continua importante
O fato de cookies roubados poderem permitir a reutilização de uma sessão autenticada não significa que a autenticação em dois fatores tenha perdido utilidade.
Ela continua sendo uma das principais proteções contra invasões baseadas em senhas roubadas.
O problema deste tipo específico de ataque está em outra etapa.
O usuário já se autenticou corretamente. O malware rouba posteriormente o elemento que mantém aquela autenticação válida.
A Microsoft destaca justamente essa diferença ao explicar ataques envolvendo cookies de sessão. Não se trata necessariamente de uma vulnerabilidade no segundo fator de autenticação, porque o criminoso utiliza uma sessão que já foi validada.
Por isso, segurança de conta e segurança do dispositivo precisam funcionar juntas.
Uma senha forte e um segundo fator ajudam a proteger o momento do login. Um equipamento livre de malware ajuda a proteger aquilo que acontece depois dele.
Empresas que usam Claude também precisam observar o problema
O risco não se limita ao usuário individual.
Empresas utilizam o Claude para programação, análise de documentos, pesquisa, redação e outras tarefas profissionais.
Em ambientes corporativos, o sequestro de uma sessão pode envolver questões adicionais relacionadas a informações acessíveis pela conta.
O alcance depende das permissões existentes e da configuração utilizada pela organização.
Por isso, equipes de segurança podem precisar verificar não apenas senhas, mas também sessões ativas, dispositivos comprometidos e registros de utilização incomum.
Esse tipo de incidente também mostra por que modelos tradicionais de segurança baseados apenas na proteção de credenciais se tornam insuficientes.
Depois que um usuário é autenticado, tokens e sessões também passam a representar ativos sensíveis.
Anthropic não publicou até agora um comunicado amplo sobre a campanha
Outro detalhe merece atenção.
Até 31 de agosto, a Anthropic não havia publicado em sua área de notícias um comunicado público detalhado dedicado ao incidente. As informações vieram principalmente de emails enviados diretamente aos usuários considerados afetados e posteriormente confirmadas por veículos especializados em cibersegurança.
Isso significa que ainda não existem informações públicas suficientes para determinar a quantidade total de contas atingidas.
Também não foi divulgado um valor agregado para os créditos ou cobranças utilizados pelos invasores.
Por enquanto, a empresa está tratando diretamente as contas que identificou como comprometidas.
A ausência de números impede concluir se o incidente atingiu dezenas, centenas ou milhares de usuários.
Caso mostra nova importância do roubo de sessões
O episódio envolvendo o Claude chama atenção para uma mudança mais ampla na segurança digital.
Durante muitos anos, o conselho mais conhecido para proteger uma conta foi criar uma senha forte.
Depois, a autenticação em dois fatores passou a ser recomendada como uma camada adicional.
Essas práticas continuam importantes, mas criminosos passaram a buscar também aquilo que existe depois da autenticação.
Se uma sessão válida pode ser roubada, ela própria se transforma em uma credencial.
Esse problema não é exclusivo da Anthropic nem dos serviços de inteligência artificial. Microsoft e outras empresas de segurança documentam há anos ataques em que tokens e cookies autenticados são utilizados para assumir contas sem repetir o login.
A novidade está no alvo.
Uma assinatura de IA agora oferece quantidade suficiente de recursos computacionais para despertar interesse de criminosos que procuram utilizar capacidade paga de terceiros.
Para usuários do Claude, segurança começa no computador
A principal conclusão prática é que o incidente não deve ser tratado apenas como uma questão de senha.
Quem recebeu um aviso da Anthropic ou percebeu utilização inexplicável precisa primeiro considerar a possibilidade de que o próprio equipamento esteja comprometido.
A sequência mais segura é remover o malware, verificar outras contas potencialmente expostas, encerrar sessões desconhecidas e somente depois atualizar credenciais em um dispositivo confiável.
Também é recomendável revisar cobranças, limites consumidos e acessos recentes.
Usuários que encontrarem irregularidades podem procurar os canais oficiais de suporte da Anthropic. A empresa informa que o atendimento é realizado por seus mecanismos de suporte online e por email, dependendo do plano utilizado.
O episódio também deixa uma distinção fundamental para evitar alarmismo.
Até agora, não há indicação pública de que Claude tenha sido invadido em sua infraestrutura ou de que uma falha do modelo esteja infectando computadores.
O que existe é uma campanha baseada em malwares já conhecidos que conseguem roubar dados de máquinas previamente comprometidas.
A sessão autenticada do Claude tornou-se uma das informações de interesse desses criminosos.
Para usuários, empresas e equipes de segurança, o caso reforça uma regra que se torna cada vez mais importante: proteger uma conta não termina quando o login é concluído.
Em um ambiente no qual cookies e tokens podem representar acesso a serviços pagos, dados e capacidade computacional, manter o dispositivo protegido passa a ser tão importante quanto manter a senha em segurança.
Anthropic alerta usuários do Claude, Anthropic alerta usuários do Claude, Anthropic alerta usuários do Claude, Anthropic alerta usuários do Claude, Anthropic alerta usuários do Claude, Anthropic alerta usuários do Claude, Anthropic alerta usuários do Claude, Anthropic alerta usuários do Claude, Anthropic alerta usuários do Claude, Anthropic alerta usuários do Claude, Anthropic alerta usuários do Claude, Anthropic alerta usuários do Claude
Anthropic alerta usuários do Claude, Anthropic alerta usuários do Claude, Anthropic alerta usuários do Claude, Anthropic alerta usuários do Claude, Anthropic alerta usuários do Claude, Anthropic alerta usuários do Claude, Anthropic alerta usuários do Claude, Anthropic alerta usuários do Claude, Anthropic alerta usuários do Claude, Anthropic alerta usuários do Claude, Anthropic alerta usuários do Claude, Anthropic alerta usuários do Claude