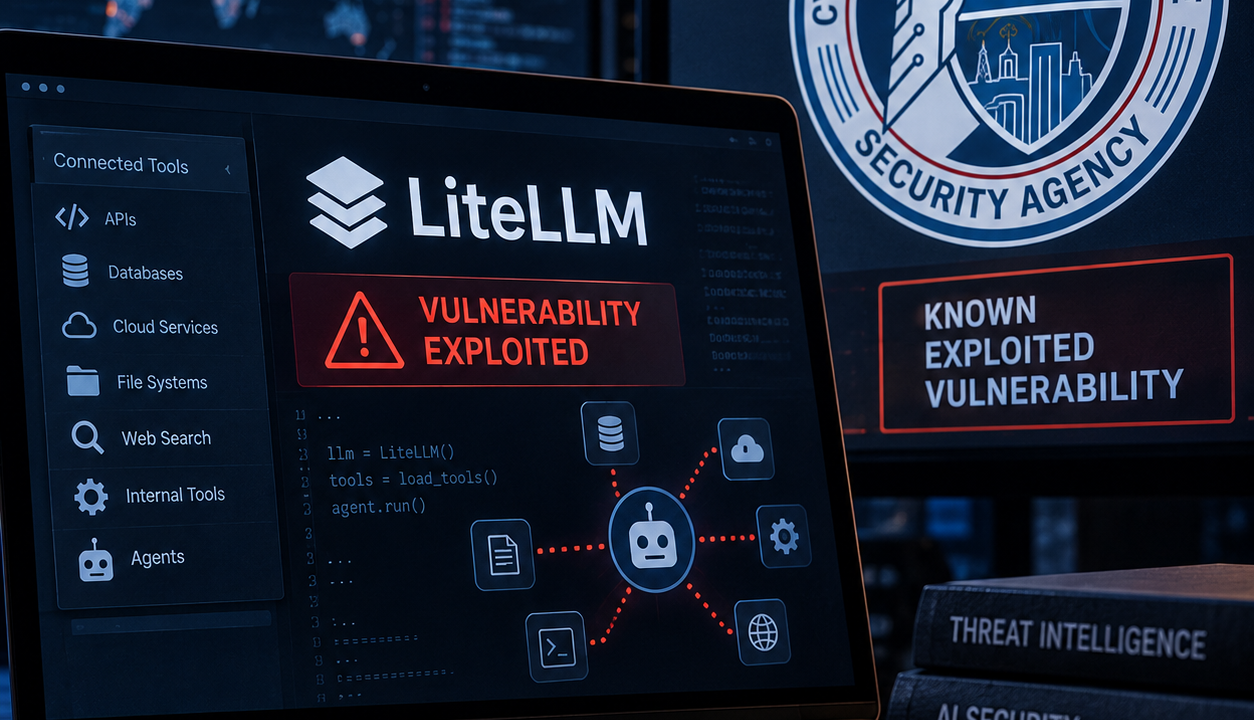
CISA confirma exploração de falha no LiteLLM – CISA confirma exploração de falha no LiteLLM que expõe ferramentas conectadas a agentes de IA – A Agência de Segurança Cibernética e de Infraestrutura dos Estados Unidos, conhecida pela sigla CISA, incluiu a vulnerabilidade CVE-2026-59822 em seu catálogo de falhas conhecidas como exploradas. A decisão confirma que o problema deixou de representar apenas um risco teórico e já foi utilizado em tentativas reais de ataque.
A falha afeta versões do LiteLLM anteriores à 1.84.0 e permite que um invasor sem credenciais válidas estabeleça uma sessão autenticada no endpoint HTTP do Model Context Protocol, o MCP. Para isso, o atacante pode utilizar um cabeçalho de autorização fabricado, acionando de maneira indevida um mecanismo de compatibilidade com OAuth2.
O impacto potencial chama atenção porque o LiteLLM ocupa uma posição central em muitas arquiteturas corporativas de inteligência artificial. O software funciona como um gateway, ou seja, uma camada intermediária que organiza o acesso a modelos de diferentes fornecedores. Em vez de integrar separadamente cada aplicação com serviços da OpenAI, Anthropic, Google, Microsoft, Amazon ou outros provedores, uma empresa pode concentrar chamadas, credenciais, custos, registros e limites de utilização em uma única interface.
Quando essa camada apresenta uma falha de autenticação, o risco não fica restrito à consulta de um modelo. Dependendo da configuração utilizada, o gateway pode estar ligado a servidores MCP que oferecem acesso a bancos de dados, repositórios de código, sistemas internos, plataformas de comunicação, arquivos, aplicações corporativas e funções de automação.
Isso não significa que toda instalação vulnerável permita acesso a todos esses recursos. O alcance depende das ferramentas configuradas, das permissões concedidas a elas, da exposição do endpoint e da versão realmente em execução. A confirmação de uma instalação vulnerável exige uma análise do ambiente específico.
CISA inclui CVE-2026-59822 em catálogo de exploração ativa
A CISA adicionou a CVE-2026-59822 ao catálogo Known Exploited Vulnerabilities, conhecido como KEV, em 2 de setembro de 2026. O órgão americano utiliza essa lista para destacar falhas sobre as quais existe evidência confiável de exploração.
A inclusão no catálogo representa um nível de alerta diferente daquele associado à simples publicação de uma CVE. Milhares de vulnerabilidades são registradas todos os anos, mas apenas uma parcela é adicionada ao KEV. Para entrar na lista, o problema precisa atender aos critérios da agência, incluindo evidências de utilização em condições reais.
A CISA descreve a CVE-2026-59822 como uma vulnerabilidade de autenticação inadequada no endpoint MCP Streamable HTTP do LiteLLM. Segundo o órgão, a falha pode permitir que um atacante não autenticado estabeleça uma sessão MCP utilizando um token Bearer arbitrário. (cisa.gov)
A entrada no catálogo não significa que todas as organizações que utilizam o LiteLLM foram invadidas. Também não informa, por si só, o número de ataques bem sucedidos, os responsáveis ou as vítimas. O que ela confirma é que a técnica foi empregada fora de um ambiente puramente experimental, justificando prioridade para correção.
Para agências federais americanas, a inclusão no KEV estabelece obrigações de mitigação dentro dos prazos definidos pela CISA. Empresas privadas não estão automaticamente submetidas à mesma determinação, mas o catálogo é utilizado globalmente como referência para priorização de atualizações.
CISA confirma exploração de falha no LiteLLM. O que é o LiteLLM e por que o gateway se tornou importante
O LiteLLM é um projeto de código aberto utilizado para padronizar o acesso a diferentes modelos de linguagem. Sua documentação informa que o sistema pode conectar aplicações a mais de uma centena de modelos por meio de uma interface compatível com o formato da OpenAI.
Na modalidade de servidor proxy, o LiteLLM pode centralizar autenticação, registro de atividades, acompanhamento de custos, limites de requisições, orçamentos e distribuição de chamadas entre provedores. Equipes de engenharia utilizam esse tipo de gateway para evitar que cada aplicação empresarial precise administrar diretamente dezenas de chaves, formatos e contratos diferentes. (liteLLM)
A arquitetura oferece vantagens administrativas, mas também concentra responsabilidades. O gateway frequentemente fica entre os usuários, os agentes de IA, os modelos externos e os serviços internos. Uma falha nesse ponto pode atingir diversas integrações ao mesmo tempo.
Esse cenário ajuda a explicar a relevância da CVE-2026-59822. O problema não está no modelo de linguagem em si. Ele aparece na infraestrutura que controla quem pode abrir uma sessão e utilizar ferramentas conectadas ao ambiente de inteligência artificial.
Em uma implantação básica, o impacto pode se limitar a recursos de baixo risco. Em uma instalação com ferramentas capazes de consultar dados sensíveis, alterar arquivos, acessar sistemas de atendimento ou realizar ações em serviços externos, a mesma falha pode produzir consequências mais graves.
Por isso, não é adequado atribuir um impacto idêntico a todas as organizações. Duas empresas podem utilizar a mesma versão vulnerável, mas apresentar exposições muito diferentes devido às configurações de rede, ferramentas disponíveis e permissões associadas.
Como funciona a falha de autenticação no MCP
O aviso oficial publicado no repositório do LiteLLM explica que a vulnerabilidade está relacionada ao tratamento de autenticação no endpoint MCP Streamable HTTP. Esse endpoint permite estabelecer sessões para a comunicação entre clientes e servidores MCP.
O LiteLLM possuía um mecanismo de passagem de credenciais OAuth2 destinado a servidores MCP externos. Quando a validação normal da chave do LiteLLM falhava, um caminho alternativo podia substituir o resultado da autenticação por um objeto vazio. Em vez de rejeitar o pedido, o sistema permitia que a solicitação continuasse.
Na prática, um invasor podia apresentar um cabeçalho de autorização sem uma chave válida e, em determinadas condições, ser tratado como se tivesse passado pela autenticação. Depois de estabelecer a sessão, poderia consultar a lista de ferramentas MCP configuradas e tentar acioná-las.
O comunicado do projeto classifica a falha como de severidade alta e atribui pontuação CVSS 8,8. A vulnerabilidade pode ser explorada pela rede, possui baixa complexidade, não exige privilégios prévios e dispensa qualquer interação de um usuário legítimo. O impacto indicado é alto para confidencialidade e baixo para integridade, sem efeito direto classificado sobre disponibilidade. (GitHub)
A CVE-2026-59822 não equivale automaticamente a uma execução remota de código. A falha oferece acesso não autorizado às ferramentas MCP expostas pelo gateway. Uma execução de comandos só seria possível se alguma dessas ferramentas possuísse essa capacidade ou se o atacante conseguisse combinar o acesso com outra vulnerabilidade.
Essa distinção evita duas interpretações incorretas. A primeira seria minimizar o problema por considerá-lo apenas uma falha de sessão. A segunda seria afirmar que qualquer servidor afetado pode ser completamente controlado. O resultado real depende das funções acessíveis depois da autenticação indevida.
MCP conecta modelos a bancos de dados, arquivos e aplicações
O Model Context Protocol foi criado para padronizar a conexão entre aplicações de inteligência artificial e fontes externas de dados ou ferramentas. Um servidor MCP pode disponibilizar funções que permitem consultar informações, chamar uma interface de programação, executar cálculos ou realizar operações em outro sistema.
A especificação do protocolo diferencia recursos informativos de ferramentas capazes de praticar ações. As ferramentas são controladas pelo modelo ou pela aplicação que o utiliza e podem incluir atividades como consultas a bancos de dados, chamadas a serviços externos e gravação de arquivos. A documentação recomenda que implementações mantenham supervisão humana e deixem claro quais funções estão sendo disponibilizadas. (Model Context Protocol)
O MCP não é uma vulnerabilidade por natureza. Ele funciona como um padrão de integração. O risco aparece quando autenticação, autorização e limites de permissão são configurados de maneira inadequada ou quando uma implementação apresenta falhas.
No caso do LiteLLM, o problema estava na fronteira que deveria impedir o acesso de pessoas sem credenciais. Depois de ultrapassar essa barreira, o invasor poderia interagir com as ferramentas que a organização decidiu expor ao gateway.
Se um servidor MCP oferece apenas uma função pública de consulta, o impacto tende a ser menor. Se disponibiliza acesso a documentos internos, repositórios, sistemas de mensagens ou automações administrativas, o risco aumenta. A segurança depende tanto da correção do software quanto do princípio de conceder a cada ferramenta apenas as permissões indispensáveis.
Pesquisadores observaram tentativas em honeypots
Pesquisadores da empresa de segurança em nuvem Wiz afirmaram ter observado tentativas de exploração da CVE-2026-59822 em honeypots. Esses ambientes são sistemas de observação preparados para parecer alvos reais e registrar o comportamento de possíveis invasores.
Segundo a pesquisa, as solicitações identificadas tentavam explorar a falha de autenticação e consultar endpoints relacionados à enumeração de modelos. A telemetria também mostrou ataques contra outras vulnerabilidades envolvendo o LiteLLM e servidores MCP, incluindo tentativas de execução de comandos e instalação de mineradores de criptomoedas. (wiz.io)
Os resultados dos honeypots reforçam a conclusão da CISA de que há atividade concreta. Eles não permitem, entretanto, determinar quantas organizações foram comprometidas. Uma tentativa registrada por um sistema de observação pode representar uma varredura automatizada, um teste de massa ou uma operação dirigida contra alvos específicos.
Também é necessário separar a CVE-2026-59822 de outras falhas do LiteLLM. O projeto teve vulnerabilidades distintas em 2026, incluindo problemas de injeção de comandos e injeção de banco de dados. Relatos sobre execução de código, mineração de criptomoedas ou obtenção de controle do servidor podem envolver a combinação de falhas diferentes.
A CVE-2026-59822 deve ser descrita especificamente como um contorno de autenticação que oferece acesso às ferramentas MCP configuradas. Uma escalada posterior depende das capacidades disponíveis no ambiente ou da existência de outros problemas exploráveis.
Versão 1.84.0 corrige a vulnerabilidade
O aviso de segurança do LiteLLM informa que todas as versões anteriores à 1.84.0 são afetadas. A correção foi incorporada à versão 1.84.0, e os responsáveis pelo projeto recomendam a atualização para essa versão ou uma edição posterior.
A atualização deve considerar o software efetivamente executado no ambiente. Em estruturas baseadas em contêineres, não basta verificar o número declarado em um documento interno. É necessário confirmar a imagem em produção, a identificação do pacote instalado e eventuais réplicas antigas que permaneçam ativas.
Também pode haver diferenças entre ambientes de desenvolvimento, homologação e produção. Uma empresa pode atualizar o servidor principal e manter versões anteriores em laboratórios, máquinas temporárias ou serviços expostos para testes. Esses ativos tendem a receber menos acompanhamento, embora continuem acessíveis pela rede.
A afirmação de que uma organização está vulnerável exige pelo menos três confirmações. A instalação precisa executar uma versão anterior à 1.84.0, o componente MCP afetado deve estar habilitado e o endpoint precisa ser alcançável pelo possível atacante. Controles adicionais de rede podem reduzir a exposição, mas não substituem a correção do software.
Caso a atualização imediata não seja possível, o próprio projeto recomenda desabilitar as rotas MCP ou bloquear o acesso aos endpoints relacionados no proxy reverso ou no gateway de programação. Essa medida é temporária e pode afetar funcionalidades que dependem das integrações. (GitHub)
Organizações precisam avaliar credenciais e registros
A instalação da versão corrigida impede novas tentativas contra o caminho vulnerável conhecido, mas não responde à pergunta sobre uma possível exploração anterior. Organizações que mantiveram uma versão afetada acessível devem analisar registros de conexão, sessões MCP e chamadas de ferramentas.
A revisão pode procurar solicitações com credenciais inválidas que tenham recebido respostas incompatíveis com uma rejeição, criação inesperada de sessões e utilização de ferramentas por identidades sem permissões correspondentes. Os sinais exatos variam conforme a forma de implantação, os registros habilitados e os componentes posicionados diante do LiteLLM.
Se houver evidência de acesso, a resposta pode incluir a revogação de sessões, a troca de credenciais associadas às ferramentas e a verificação dos sistemas conectados. A simples alteração da chave do gateway pode não ser suficiente quando o invasor alcançou serviços externos por meio do MCP.
Outro ponto importante é o controle de permissões. Ferramentas conectadas não deveriam utilizar credenciais administrativas quando uma autorização mais limitada atende à função. A segmentação reduz o impacto de uma falha no gateway e dificulta que um acesso inicial alcance toda a estrutura empresarial.
Também é recomendável distinguir ferramentas de consulta das capazes de modificar dados. Um agente que precisa apenas pesquisar documentos não deveria, como regra, receber a possibilidade de excluir arquivos ou alterar configurações. A mesma lógica vale para acessos a repositórios, bancos de dados e serviços de mensagens.
Falha amplia debate sobre segurança da infraestrutura de IA
A entrada da CVE-2026-59822 no catálogo da CISA mostra que a infraestrutura de inteligência artificial já está sendo incorporada às rotinas de exploração de vulnerabilidades. Atacantes não precisam comprometer diretamente um modelo para obter valor. Eles podem buscar o gateway que armazena credenciais, distribui chamadas e conecta agentes a sistemas empresariais.
O crescimento do MCP amplia essa superfície porque mais aplicações passam a oferecer ferramentas acionáveis para modelos. A padronização facilita integrações legítimas, mas também faz com que falhas em componentes amplamente utilizados tenham efeitos em diferentes ambientes.
O episódio não demonstra uma falha geral no protocolo MCP nem indica que toda aplicação baseada no LiteLLM esteja comprometida. Ele confirma um problema específico de autenticação em versões anteriores à 1.84.0 e evidencia tentativas reais de exploração.
Para empresas, o primeiro passo é identificar se o LiteLLM faz parte da arquitetura, inclusive como dependência de plataformas internas. Depois, é necessário verificar a versão, a exposição das rotas MCP e as permissões das ferramentas conectadas.
A prioridade aumenta quando o gateway pode ser alcançado pela internet ou quando oferece acesso a informações corporativas, repositórios, bancos de dados e automações. Ambientes isolados e sem rotas MCP habilitadas apresentam condições diferentes, mas ainda devem receber a atualização.
A CVE-2026-59822 chama atenção justamente por atingir a camada encarregada de organizar confiança dentro do ecossistema de IA. Quando essa camada aceita uma identidade fabricada, o invasor pode herdar capacidades que deveriam estar disponíveis apenas a usuários e agentes autorizados. A correção existe, mas a exploração confirmada pela CISA torna a verificação de versões e registros uma medida urgente para organizações que utilizam o LiteLLM.
CISA confirma exploração de falha no LiteLLM, CISA confirma exploração de falha no LiteLLM, CISA confirma exploração de falha no LiteLLM, CISA confirma exploração de falha no LiteLLM, CISA confirma exploração de falha no LiteLLM, CISA confirma exploração de falha no LiteLLM, CISA confirma exploração de falha no LiteLLM, CISA confirma exploração de falha no LiteLLM, CISA confirma exploração de falha no LiteLLM, CISA confirma exploração de falha no LiteLLM, CISA confirma exploração de falha no LiteLLM, CISA confirma exploração de falha no LiteLLM, CISA confirma exploração de falha no LiteLLM, CISA confirma exploração de falha no LiteLLM, CISA confirma exploração de falha no LiteLLM, CISA confirma exploração de falha no LiteLLM,
CISA confirma exploração de falha no LiteLLM, CISA confirma exploração de falha no LiteLLM, CISA confirma exploração de falha no LiteLLM, CISA confirma exploração de falha no LiteLLM, CISA confirma exploração de falha no LiteLLM, CISA confirma exploração de falha no LiteLLM, CISA confirma exploração de falha no LiteLLM, CISA confirma exploração de falha no LiteLLM, CISA confirma exploração de falha no LiteLLM, CISA confirma exploração de falha no LiteLLM, CISA confirma exploração de falha no LiteLLM, CISA confirma exploração de falha no LiteLLM, CISA confirma exploração de falha no LiteLLM, CISA confirma exploração de falha no LiteLLM, CISA confirma exploração de falha no LiteLLM, CISA confirma exploração de falha no LiteLLM,